
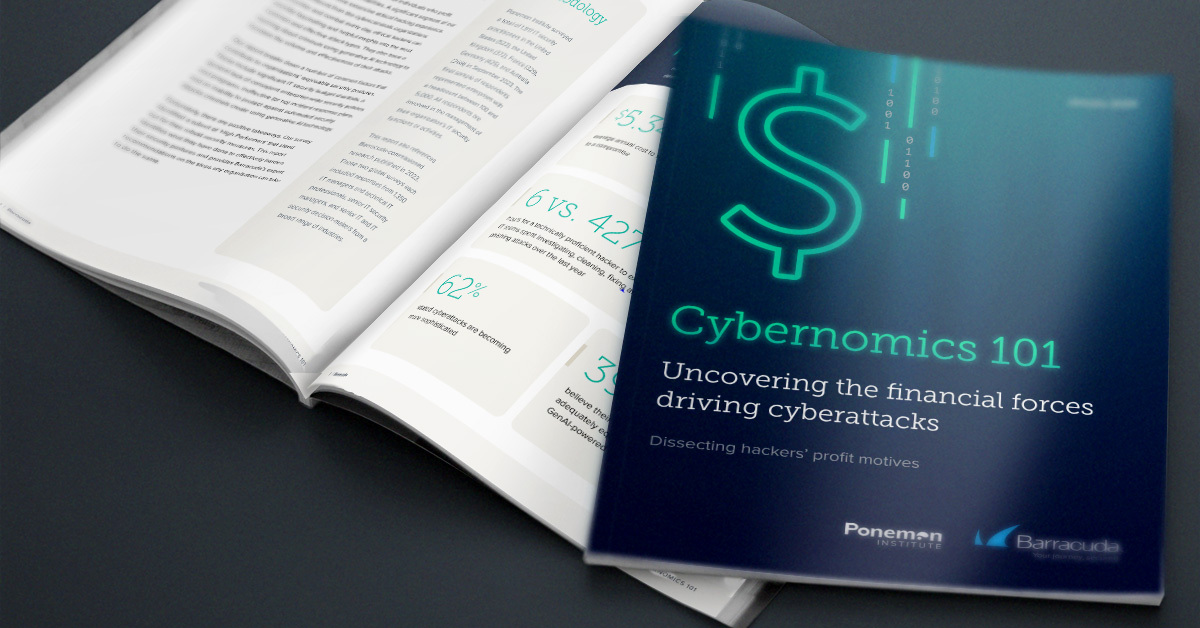
Dans une conjoncture économique turbulente et incertaine, il est plus important que jamais de disposer d’une stratégie de cybersécurité solide qui atténue les risques pour les données et le bilan. L’étude du Ponemon Institute sur la dimension « cybernomics », commandée par Barracuda, révèle les graves conséquences financières potentielles des cyberattaques pour les PME alors que les hackers s’enrichissent.
Le but de cette étude est de comprendre les conséquences économiques lorsqu’un hacker décide de cibler une entreprise. Les attaques les plus lucratives sont les exploits ciblés, les attaques d’API et les exploits zero-day de composants logiciels largement utilisés. Pour obtenir une perspective internationale, 1 917 professionnels de la sécurité informatique au total ont été interrogés aux États-Unis, au Royaume-Uni, en France, en Allemagne et en Australie.
Comme le révèle cette étude, lorsque les hackers passent à l’action, ce sont 9 attaques en moyenne qui aboutissent pour une seule journée. Le plus inquiétant concerne l’IA générative, qui devrait accélérer la fréquence des attaques et les rendre plus lucratives lorsque les hackers décideront de l’employer. Quarante-huit pour cent des personnes interrogées qui maîtrisent cette technologie affirment qu’elle réduira le temps nécessaire à un hacker pour exploiter une vulnérabilité dans un environnement, et 50 % d’entre elles affirment que l’IA augmentera le nombre d’attaques qu’un hacker aguerri peut lancer en une journée.
Défis budgétaires et incidents de sécurité coûteux
Les PME sont aussi vulnérables aux cyberattaques que les plus grandes organisations. Nous avons demandé aux participants à cette étude d’estimer le coût moyen des incidents de sécurité qu’ils ont rencontrés, y compris des ransomwares. Le coût annuel moyen pour répondre aux dommages ou au vol des actifs et infrastructures informatiques et à la perturbation des opérations normales au cours des 12 derniers mois s’est élevé à 5,33 millions de dollars. Parmi ceux qui ont subi une attaque par ransomware et ont décidé de payer la rançon, le coût moyen d’une attaque est de 1,38 million de dollars.
Pour les responsables de la sécurité informatique, de telles conséquences financières plaident en faveur d’une augmentation des budgets et des investissements dans des technologies qui réduisent les vulnérabilités. Les deux principaux points faibles, selon les personnes interrogées, sont le manque de visibilité sur le réseau et les applications, et la difficulté à sécuriser la chaîne d’approvisionnement. Malheureusement, les ressources budgétaires affectées à la sécurité informatique sont largement insuffisantes pour faire face à l’aggravation du paysage des menaces. Le budget moyen de l’informatique est de 18,2 millions de dollars, dont seulement 5,1 millions alloués aux activités de sécurité informatique.
Outre l’évaluation des technologies nécessaires pour réduire les risques et les coûts globaux de la cybersécurité, il est recommandé aux PME de mettre en place des politiques de sécurité cohérentes à l’échelle de l’entreprise et des plans de réponse aux incidents afin d’améliorer leur niveau de sécurité. Ces mesures leur permettront de prévenir de futurs incidents de sécurité et, espérons-le, à faire du piratage informatique un choix de carrière moins lucratif.


Ce dont les clients MSP auront besoin ensuite, du back-office à la salle du conseil
Barracuda Research a constaté que l’excellence technique reste essentielle, mais que la croissance future reposera sur l’expertise en IA, la cyber résilience et la capacité à présenter les risques sous l’angle métier.
S’abonner au blog de Barracuda.
Inscrivez-vous pour recevoir des informations sur les menaces, des commentaires sur le secteur et bien plus encore.

Rapport sur le déficit de compétences en cybersécurité : le risque lié à l’IA arrive en tête de liste
L’enquête de Barracuda Research menée auprès de 2 000 responsables de la sécurité révèle que 94 % signalent un déficit de compétences en cybersécurité, alors même que l’IA réduit le nombre de postes de début de carrière dans ce domaine, pourtant essentiels pour former les futurs analystes.