
Les dernières menaces email : hameçonnage utilisant une véritable page de connexion Microsoft, scams exploitant les codes d’appareil avec kill switch, attaques de « split-click » et évolution vers la diffusion de malwares
Au cours du mois dernier, les chercheurs de Barracuda ont observé les menaces email suivantes visant les organisations et leurs employés :
- Véritable page de connexion Microsoft utilisée pour capturer les jetons de session dans l’attaque Tycoon 2FA
- Pièces jointes PDF utilisées pour l’hameçonnage par code d’appareil avec kill switch intégré
- Attaque par hameçonnage sournoise à double authentification par « split-click » où un même bouton déclenche deux actions
- Passage du vol d’identifiants à la diffusion de malware dans les campagnes d’hameçonnage
Véritable page de connexion Microsoft utilisée pour capturer les jetons de session dans l’attaque Tycoon 2FA
Le déroulement d’une attaque
Les pirates utilisent une véritable page de connexion Microsoft plutôt qu’une fausse version pour intercepter les jetons de session et les autorisations d’accès de l’utilisateur, leur permettant d’accéder aux emails de la victime, aux fichiers en ligne et aux services Microsoft 365 liés.
Les utilisateurs reçoivent un avertissement d’apparence légitime les informant que leur boîte de réception est presque pleine, accompagné d’une invitation à une réunion avec le service de sécurité de Microsoft. La réunion n’est pas mentionnée dans le corps principal de l’email, qui comporte un bouton pour libérer les emails mis en attente.
Ce bouton correspond à une invitation de calendrier qui redirige vers une véritable page de connexion Microsoft, mais qui passe par la plateforme d’hameçonnage en tant que service « Tycoon 2FA ». En substance, les pirates ont créé leur propre compte Microsoft et demandent à la victime d’y saisir ses identifiants.
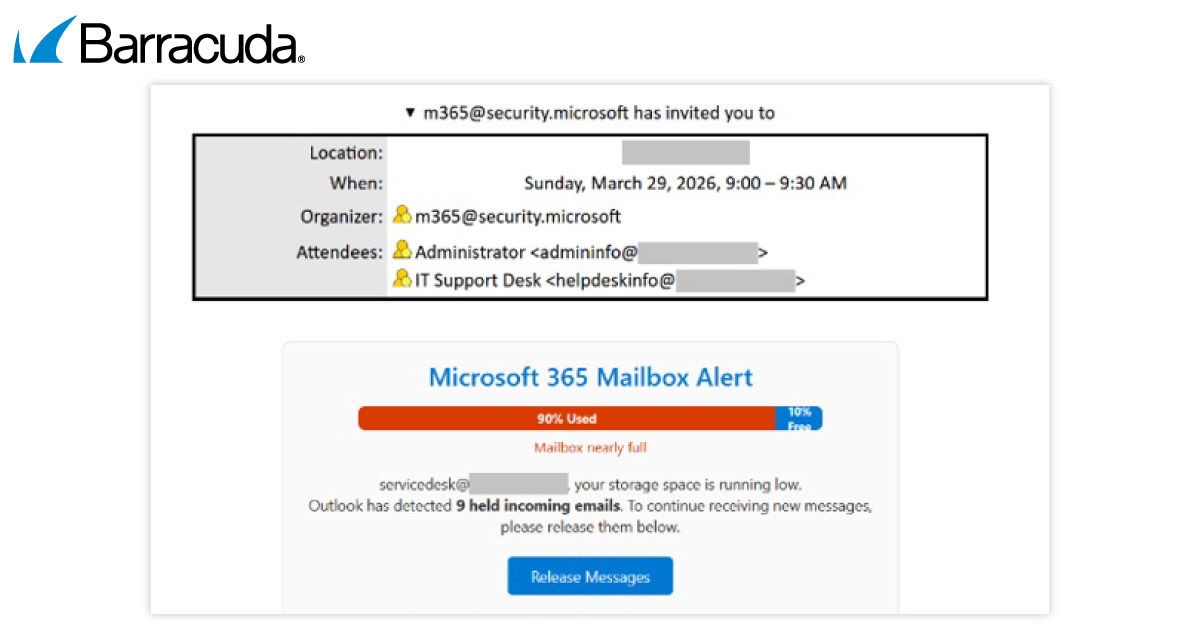
Exemple d’email d’attaque comportant un bouton qui redirige les utilisateurs vers la véritable page de connexion de Microsoft
L'utilisateur saisit ses identifiants et reçoit un jeton de session, qui est capturé par les pirates.
Ensuite, les victimes sont invitées à saisir à nouveau leurs identifiants, mais cette fois sur une fausse page, ce qui permet aux pirates de voler leur mot de passe.
Les techniques utilisées dans cette campagne basée sur Tycoon 2FA augmentent les chances de réussite des pirates :
- La plupart des attaques par hameçonnage reposent sur des pages de phishing. Ici, les pirates utilisent un domaine Microsoft authentique, qui contourne de nombreux contrôles de sécurité et peut même tromper les employés formés pour repérer les URL usurpées.
- La capture des jetons de session et des autorisations OAuth offre aux pirates un accès immédiat et persistant.
- Les invitations via le calendrier constituent un vecteur d’attaque rarement surveillé, ce qui les rend particulièrement efficaces pour contourner les systèmes de protection traditionnels des emails.
Pour les équipes plus techniques :
L’étape d’autorisation OAuth exploitée consiste à rediriger les victimes vers une autorisation OAuth Microsoft légitime enregistrée par les pirates. Les chercheurs ont observé les éléments suivants :
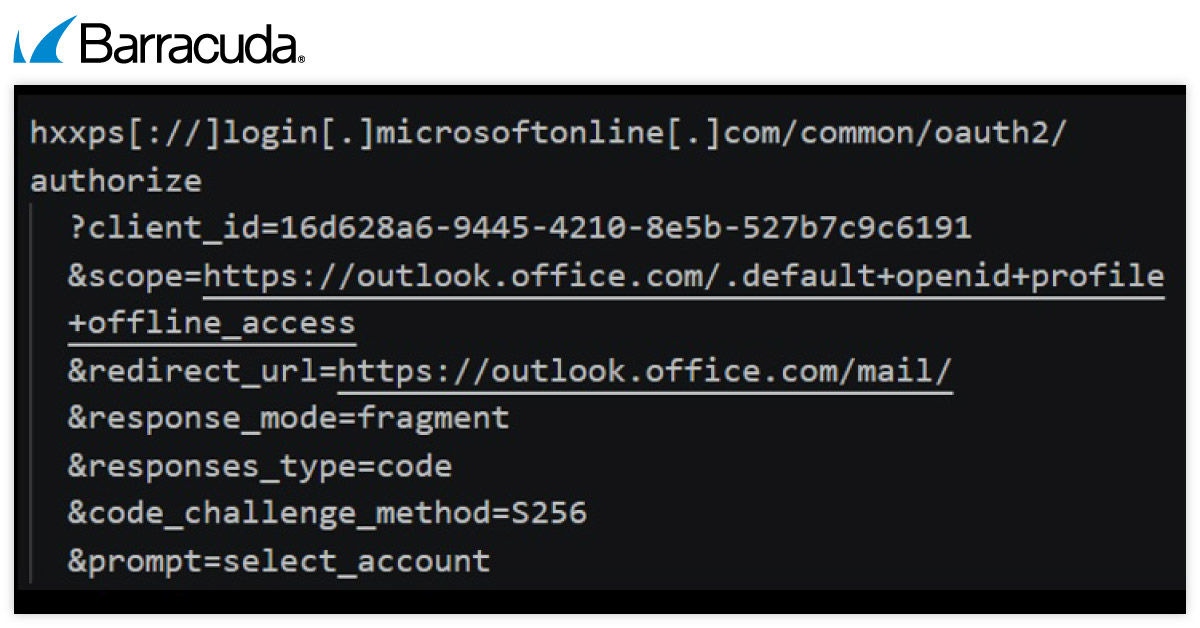
Code d’attaque permettant à un attaquant de type « man-in-the-middle » d’intercepter les identifiants sur une véritable page de connexion Microsoft
- client_id ’16d628a6-9445-4210-8e5b-527b7c9c6191’ : il s’agit d’une application malveillante enregistrée dans Microsoft Entra par les pirates. Elle demande des autorisations limitées à Outlook et inclut « offline_access », qui accorde un jeton d’actualisation permettant un accès permanent.
- PKCE (code_challenge) : l’utilisation d’un code de vérification S256 montre que l’infrastructure des pirates prend en charge le protocole « Proof Key for Code Exchange » (PKCE), ce qui rend le flux OAuth encore plus légitime et conforme aux normes d’authentification modernes.
Des PDF détournés pour des attaques par hameçonnage par code d’appareil avec kill switch intégré
Le déroulement d’une attaque
Les pirates ont supprimé des liens suspects du corps principal de l’email phishing et les ont placés dans une pièce jointe PDF où ils sont moins susceptibles d’être repérés par les scanners d’URL.
Dans la campagne observée par les chercheurs de Barracuda, l’email demande au destinataire d’ouvrir une pièce jointe relative soit à un problème de conformité, soit à un problème de paiement. Un lien dans le PDF redirige les utilisateurs vers un faux flux d’authentification d’appareil qui capture leurs identifiants et leur adresse email professionnelle.

Exemple d’emails phishing utilisant le code du dispositif Tycoon 2FA
Les attaques par hameçonnage par code d’appareil signalées précédemment utilisaient de véritables API Microsoft. Dans cette campagne, les pirates génèrent de faux codes d’appareil localement dans le navigateur, imitant le flux légitime d’autorisation des codes d’appareil que les victimes reconnaîtront en liant des applications et des appareils à leurs comptes Microsoft.
L’utilisation de CAPTCHA empêche le balayage automatisé et la détection par « sandbox », et garantit que seuls les véritables utilisateurs accèdent à l’étape d’hameçonnage.
La campagne est également remarquable pour son infrastructure éphémère. Les pages d’hameçonnage expirent et disparaissent automatiquement au bout d’un certain temps. Cela limite les analyses légales ou la détection après un événement.

Code d’attaque affichant les instructions d’expiration pour la page d’hameçonnage
Une attaque 2FA furtive exploite une rare technique de « split-click » où un même bouton déclenche deux actions
Le déroulement d’une attaque
Les chercheurs de Barracuda ont été confrontés à des attaques des emails comportant un seul bouton qui se comportait différemment selon l’endroit où l’utilisateur clique.
L'email avertit les utilisateurs que leur boîte de réception est pleine, et le message comporte un bouton « Résoudre le problème ».
Cliquer sur la moitié supérieure du bouton ouvre une page Microsoft légitime, tandis que cliquer sur la moitié inférieure déclenche une redirection malveillante.
L’option malveillante ouvre une URL Blob (une page Web générée par le navigateur) qui redirige via un lien vers une page d’hameçonnage appartenant à la plateforme Sneaky 2FA d’hameçonnage en tant que service. C’est là que les pirates capturent des identifiants et d’autres informations sensibles.
L’interaction par « split-click » est une technique rare. Elle sert à contourner l’analyse automatisée des liens et à garantir que les outils de test ne puissent voir que la version sécurisée.
Les URL Blob sont générées dynamiquement par le navigateur et sont plus difficiles à inspecter ou à bloquer avec les outils traditionnels.
Nouvelles tactiques : l’hameçonnage passe de la capture d’identifiants au malware
Un JavaScript stéganographique déguisé en PDF inoffensif
Les chercheurs de Barracuda ont découvert une attaque par hameçonnage où le téléchargement typique de « fausse facture » s’avère être un script malveillant. L’email d’attaque semble être une notification de facture de routine, présentant aux victimes un lien vers un faux document nommé « Facture.pdf (11,3 Ko) ».
Cependant, au lieu d’afficher une facture, le lien déclenche le téléchargement d’un fichier JavaScript malveillant. Le script dissimule son code malveillant dans le faux document à l’aide de techniques de stéganographie et d’obfuscation. Une fois exécuté, il peut charger des malwares supplémentaires, collecter des informations système, établir une persistance et communiquer avec une infrastructure contrôlée par des pirates.
Une attaque par usurpation d’identité déploie un malware sans fichier
Dans cette campagne, les pirates se font passer pour l’administration de la sécurité sociale, pour distribuer un fichier JavaScript malveillant déguisé en reçu de paiement PDF. Le script, fortement obscurci, reconstitue une URL cachée, récupère une charge utile de deuxième étape depuis un serveur distant et l’exécute directement en mémoire à l’aide de composants ActiveX de Windows.
En évitant les dépôts de fichiers et en exploitant l’exécution en mémoire, le malware réduit sa visibilité pour les outils de sécurité traditionnels, et peut être utilisé pour diffuser des voleurs d’identifiants, des chevaux de Troie bancaires ou d’autres charges malveillantes.
Usurpation d’identité de Microsoft en plusieurs étapes pour renforcer la crédibilité de l’attaque
Les chercheurs ont également observé une attaque où un fichier HTML a conduit le destinataire vers un faux OneDrive, qui à son tour l’a amené à une connexion Excel. Ce type de redirection en plusieurs étapes augmente les taux de réussite du vol d’identifiants en masquant efficacement les intentions malveillantes.
Comment rester en sécurité face à ces attaques
- Protégez les identités et les jetons de session, pas seulement les mots de passe.
- Étendez la détection au-delà des emails, pour inclure l’agenda, les pièces jointes et les connexions.
- Utilisez la détection comportementale pour repérer les attaques furtives.
- Investissez dans des solutions de protection des pièces jointes et des terminaux capables de détecter les menaces sans fichier et les menaces embarquées.
- Activez une réponse rapide, car les attaques sont de courte durée et difficiles à retracer.
- Mettre à jour la formation pour refléter les techniques d'hameçonnage du monde réel qui contournent désormais les contrôles traditionnels.


Ce dont les clients MSP auront besoin ensuite, du back-office à la salle du conseil
Barracuda Research a constaté que l’excellence technique reste essentielle, mais que la croissance future reposera sur l’expertise en IA, la cyber résilience et la capacité à présenter les risques sous l’angle métier.
S’abonner au blog de Barracuda.
Inscrivez-vous pour recevoir des informations sur les menaces, des commentaires sur le secteur et bien plus encore.

Rapport sur le déficit de compétences en cybersécurité : le risque lié à l’IA arrive en tête de liste
L’enquête de Barracuda Research menée auprès de 2 000 responsables de la sécurité révèle que 94 % signalent un déficit de compétences en cybersécurité, alors même que l’IA réduit le nombre de postes de début de carrière dans ce domaine, pourtant essentiels pour former les futurs analystes.