

Threat Spotlight : comment le « text salting » perturbe les défenses des e-mails basées sur l’IA
Technique développée pour déjouer les filtres anti-spam traditionnels observée dans plus d’un million d’arnaques par hameçonnage sur le thème de la vente au détail
Ce qu’il faut retenir
- Les chercheurs de Barracuda ont détecté plus d’un million d’attaques par hameçonnage utilisant des techniques de « text-salting » conçues pour tromper les systèmes de sécurité des e-mails traditionnels et ceux basés sur l’IA.
- Le texte masqué peut manipuler la façon dont les outils de sécurité basés sur l’IA interprètent un e-mail, tandis que l’IA générative rend les campagnes de « text-salting » peu coûteuses, évolutives et très variées.
- La sécurité moderne des e-mails doit analyser ce que les utilisateurs voient réellement, et pas seulement le code source brut de l’e-mail, afin de détecter les techniques de dissimulation basées sur du contenu masqué.
Les tactiques de dissimulation développées pour contourner les filtres anti-spam traditionnels ont muté pour dérouter les systèmes modernes de sécurité des e-mails basés sur l’IA. Les chercheurs de Barracuda ont détecté plus d’un million d’attaques depuis avril, faisant partie d’une attaque par hameçonnage sur le thème de la vente au détail promettant des récompenses, des points, des cartes-cadeaux ou des offres de remboursement urgentes.
Comment nous en sommes arrivés là
Les filtres anti-spam traditionnels fonctionnent en évaluant les e-mails en fonction de la prévalence de termes indésirables ou malveillants. Dissimuler de grandes quantités de texte d’apparence inoffensive à l’intérieur d’un e-mail, texte qui ne peut être vu que par les outils de sécurité, permet de diluer la concentration de mots « malveillants ». Cela donne aux e-mails une apparence bénigne et légitime, tandis que le destinataire ne voit que le contenu d’hameçonnage prévu.
Les techniques utilisées pour masquer le contenu sont appelées « text salting ».
Au cours de l’année écoulée, les chercheurs ont constaté une intensification de l’utilisation du « text salting » pour induire en erreur non seulement la détection de la langue et l’analyse par mots-clés, mais aussi les modèles d’apprentissage automatique et, de plus en plus, les outils de sécurité basés sur les grands modèles de langage, afin qu’ils classent à tort les messages d’hameçonnage ou de spam comme légitimes et permettent leur distribution aux destinataires.
Le flux d’attaque
Infrastructure de confiance

Exemple d’e-mail d’hameçonnage sur le thème de la vente au détail
Les attaques analysées par les chercheurs de Barracuda impliquent des sites web légitimes compromis ou des domaines ressemblants. Ces domaines contrôlés par des pirates sont configurés avec des protocoles d’authentification d’e-mail conformes aux normes du secteur, spécifiquement DKIM pour l’authentification et la légitimité.
Les passerelles de messagerie sécurisées analysent le contenu des messages entrants et estiment la probabilité qu’un message soit du spam ou de l’hameçonnage. En utilisant le « text salting », les pirates diffusent une charge utile empoisonnée contenant à la fois du contenu d’hameçonnage visible et du texte bénin caché.
Le contenu masqué inclut des histoires aléatoires, des conversations génériques ou des notes de type projet, ajoutant un nombre élevé de mots tels que « chiot », « formation », « notes », « tâche », « rythme » et « livre » afin de réduire l’impact de mots suspects tels que « avantages », « expire » ou « carte ».
Parallèlement, le message visible présente un leurre urgent sur le thème de la vente au détail, tel que des avantages arrivant à expiration, des points ou des offres de cartes-cadeaux, et inclut un appel à l’action malveillant.

Exemple d’e-mail d’hameçonnage sur le thème de la vente au détail
Détails techniques
Les outils de sécurité modernes « forcent » souvent l’affichage du texte masqué afin de pouvoir le lire. Pour contrer cela, les pirates utilisent de multiples techniques de dissimulation, de sorte que même si l’une d’elles est détectée, les autres conservent le texte caché, un peu comme si l’on verrouillait une porte avec trois verrous différents au lieu d’un seul.
Les pirates utilisent des feuilles de style en cascade (CSS) pour rogner la fenêtre d’affichage du texte de remplissage :
- L’instruction « clip-path: inset (100%) » indique au navigateur de rogner la fenêtre d’affichage concernée de 100 % sur tous les côtés. Cela réduit la zone visible du texte au zéro absolu.
- L’instruction « max-height:0 & line-height:0 » garantit que si le navigateur ne respecte pas la première instruction, la hauteur verticale du bloc de texte est nulle. Cela signifie qu’il n’y a pas d’espaces inhabituels qui pourraient paraître suspects aux destinataires des emails.
Ils utilisent également des commandes qui déplacent le texte masqué hors de l’écran visible
- « text-indent: -9999px » décale la première ligne de texte d’une valeur négative massive, de sorte que le texte apparaisse à environ 10 000 pixels à gauche de la limite de l’écran.
- « Overflow: Hidden » permet de masquer le texte en s’assurant que le navigateur n’ajoute pas de barre de défilement horizontale en bas de l’e-mail.

Instructions de code CSS pour réduire la fenêtre d'affichage, déplacer le texte hors de la fenêtre d'affichage et réduire la taille de la police à zéro
La technique « zero font »
Les pirates utilisent également des attributs de police pour rendre le texte malveillant ou trompeur invisible pour les outils de sécurité, mais visible pour l'utilisateur final.
Voici quelques exemples :
- Injection de texte perturbateur directement dans des mots ou des phrases dont la taille de police est définie sur zéro.
- Fragmentation des flux HTML avec des termes non standard pour échapper aux filtres basés sur les signatures recherchant des phrases exactes. Par exemple, le texte HTML pourrait indiquer « Votre mot de [texte aléatoire] passe a expiré ». Les outils d’analyse recherchant la phrase « Votre mot de passe a expiré » ne se déclencheront pas.
- Comme le texte aléatoire inséré a une taille de police égale à zéro, il n’est pas visible pour l’utilisateur qui voit simplement : « Votre mot de passe a expiré. »
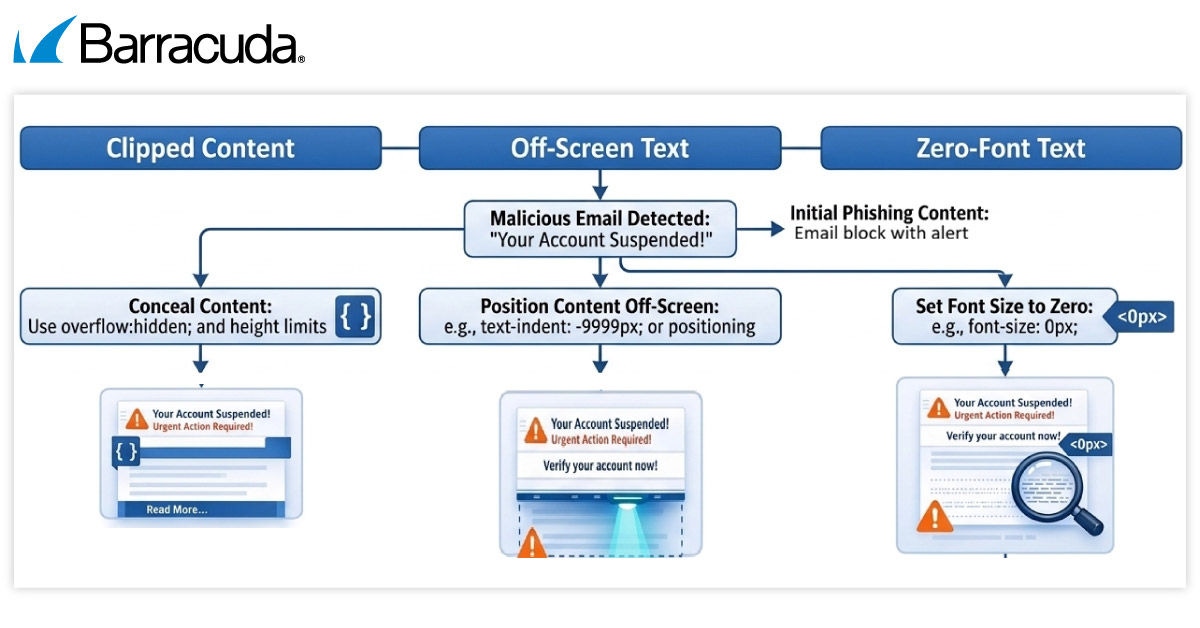
Résumé généré par IA des techniques de « text salting »
Qu’est-ce qui rend les systèmes de sécurité des e-mails optimisés par l’IA vulnérables à ces techniques ?
Le « text salting » et les techniques associées peuvent être utilisés pour perturber les moteurs d’analyse de contenu pilotés par l’IA en inondant l’e-mail de termes aléatoires qui incitent le système d’IA à prendre une décision de classification incorrecte.
Un texte masqué peut modifier la façon dont un grand modèle de langage (LLM) interprète un e-mail, en changeant l’évaluation par le modèle de l’intention, du sentiment, de l’objectif et du niveau de risque de l’e-mail
Les LLM traitent souvent le texte brut et le code source des e-mails sans savoir quel texte est invisible pour l’utilisateur, à moins qu’ils n’aient été spécifiquement formés ou instruits pour ignorer le contenu masqué.
Par conséquent, le modèle peut être influencé par des informations qu’un destinataire humain ne verra jamais.
Ironiquement, l’IA elle-même entraîne une escalade dans l’utilisation de ces techniques.
- L’IA permet aux pirates de créer automatiquement, gratuitement et facilement des paragraphes interminables et naturels sur des sujets aléatoires. Chaque e-mail d’hameçonnage peut être totalement différent, ce qui les rend impossibles à suivre.
- Il permet de dissimuler un lien dangereux de 20 mots dans un récit invisible de 400 mots qui semble sûr et positif, trompant ainsi l’IA chargée de la sécurité .
Comment se protéger
Les entreprises devraient adopter une approche multicouche plutôt que de s’appuyer uniquement sur la détection par mots-clés.
Cela implique de renforcer l’analyse de la sécurité des emails avec des contrôles capables d’évaluer la structure des messages, la réputation de l’expéditeur, les anomalies comportementales, les résultats d’authentification, les liens intégrés, les techniques de rendu HTML et le contenu visible par l’utilisateur.
Les outils de sécurité déployés doivent être capables de détecter et de mettre à jour l’utilisation abusive de contenu masqué ainsi que les différences entre le message visible par l’utilisateur et le code source sous-jacent.
Ces recommandations doivent être étayées par une sensibilisation régulière des employés aux menaces e-mail, afin de les aider à repérer les derniers signes avant-coureurs.
Barracuda Email Protection aide à protéger les clients contre les techniques d’hameçonnage par texte masqué en appliquant des contrôles de sécurité des e-mails multi-niveaux sur l’ensemble du cycle de vie des messages.



Rapport sur le déficit de compétences en cybersécurité : le risque lié à l’IA arrive en tête de liste
L’enquête de Barracuda Research menée auprès de 2 000 responsables de la sécurité révèle que 94 % signalent un déficit de compétences en cybersécurité, alors même que l’IA réduit le nombre de postes de début de carrière dans ce domaine, pourtant essentiels pour former les futurs analystes.
S’abonner au blog de Barracuda.
Inscrivez-vous pour recevoir des informations sur les menaces, des commentaires sur le secteur et bien plus encore.
